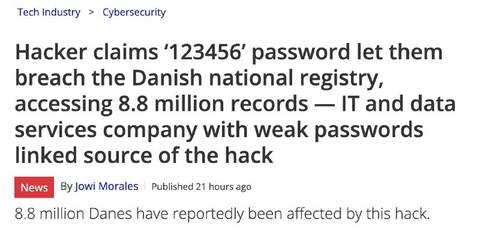
Хакер получил доступ к данным 8,8 млн человек в госреестре Дании из-за пароля «123456
Первое сообщение 13:42 — ukrainerealityПоследнее 13:55232 источника
Коротко
В Дании произошла утечка персональных данных 8,8 миллиона человек из государственного реестра. Доступ к системе был получен хакером через учётную запись подрядчика, использовавшим пароль «123456». Подозрительную активность заметили случайно лишь спустя 12 дней после взлома. Министерство высшего образования и науки страны подтвердило информацию об утечке.
Пересказ составлен нейросетью по публикациям источников и может содержать неточности. Подробнее
Пароль «123456» позволил хакеру получить доступ к государственному реестру Дании. Через учётную запись подрядчика он добрался до 8,8 млн записей, а подозрительную активность заметили лишь через 12 дней.
Воевать они собрались!! Клоуны!
Пароль «123456» позволил хакеру получить доступ к государственному реестру Дании. Через учётную запись подрядчика он добрался до 8,8 млн записей, а подозрительную активность заметили лишь через 12 дней.
Воевать они собрались!! Клоуны!
КРЫМЧАНИН В МАХ https://max.ru/Krymchanin_Z
Хакер взломал госреестр Дании паролем «123456»
По данным СМИ, он получил доступ к 8,8 млн записей через аккаунт сторонней IT-компании. Взлом заметили только через 12 дней — по числу запросов к базе.
@svvodka
Хакер взломал реестр Дании с помощью пароля «123456» — под угрозой оказались данные почти 9 миллионов человек. Атаку провели через внутренний аккаунт IT-компании, имевшей доступ к Центральному реестру граждан.
Власти обнаружили взлом только через 12 дней, но хакер заявил, что не собирается продавать или публиковать информацию.
По-настоящему бессмертный пароль
Паролем от госреестра Дании оказался «123456». Хакеры взломали систему и получили доступ к персональным данным 8,8 млн человек. Утечку заметили только через 12 дней, её обнаружил один из чиновников.
Данное сообщение (материал) создано и (или) распространено иностранным агентом «ЕЖ» («BRIEF», «ЕЖ/дневник») либо касается деятельности иностранного агента «ЕЖ» («BRIEF», «ЕЖ/дневник»)
Пароль от госреестра Дании оказался «123456». Это выяснили хакеры, получившие доступ к персональным данным 8,8 млн человек. Утечку случайно обнаружил один из чиновников только через 12 дней.
@ejdailyru
Данное сообщение (материал) создано и (или) распространено иностранным агентом Проект «Ateo» либо касается деятельности иностранного агента Проект «Ateo»
Паролем от госреестра Дании оказался «123456»
Хакеры взломали систему и получили доступ к персональным данным 8,8 млн человек.
Данное сообщение (материал) создано и (или) распространено иностранным агентом Проект «Ateo» либо касается деятельности иностранного агента Проект «Ateo»
Паролем от госреестра Дании оказался «123456»
Хакеры взломали систему и получили доступ к персональным данным 8,8 млн человек.
Пароль от госреестра Дании оказался «123456». Это выяснили хакеры, получившие доступ к персональным данным 8,8 млн человек. Утечку случайно обнаружил один из чиновников только через 12 дней.
Подписаться на «Проверочную»
Пароль от госреестра Дании оказался «123456». Это выяснили хакеры, получившие доступ к персональным данным 8,8 млн человек. Утечку случайно обнаружил один из чиновников только через 12 дней.
@ejdailyru
Sweet summer child
Пароль от госреестра Дании оказался «123456». Это выяснили хакеры, получившие доступ к персональным данным 8,8 млн человек. Утечку случайно обнаружил один из чиновников только через 12 дней.
Хакер взломал государственный реестр Дании с помощью пароля «123456» и получил доступ к персональным данным 8,8 млн человек.
По словам злоумышленника, такой пароль использовали как минимум три учётные записи государственной компании. В базе находились имена, адреса и идентификационные номера граждан. Утечку обнаружили лишь спустя 12 дней — её случайно заметил один из сотрудников.
Хакер украл данные более 8 млн граждан Дании, введя пароль «123456»
Как пишут местные СМИ, злоумышленник получил данные через учетную запись ИT-компании Pays ApS, защищённую таким паролем.
Компания занимается предоставлением услуг, таких как обновление баз данных и проверка контрагентов. У неё был доступ к Центральному реестру народонаселения Дании.
Осуществивший атаку человек, имя которого не называется, заявил датскому новостному изданию Politiken, что не намерен продавать или разглашать полученные данные.
Вечерний Телеграмъ ВКонтакте — подписывайся
Пароль «123456» позволил хакеру получить доступ к государственному реестру Дании. Через учётную запись подрядчика он добрался до 8,8 млн записей, а подозрительную активность заметили лишь через 12 дней.
[ Max | TG | Связь ]
[ Барахолка: в Max | В Tg ]
Пароль «123456» позволил хакеру получить доступ к государственному реестру Дании. Через учётную запись подрядчика он добрался до 8,8 млн записей, а подозрительную активность заметили лишь через 12 дней.
[ Max | TG | Связь ]
[ Барахолка: в Max | В Tg ]
Государственный реестр Дании взломали с помощью пароля «123456». Хакеры получили доступ к персональным данным 8,8 млн человек, а утечку заметили лишь спустя 12 дней. Обнаружил её один из чиновников.
Sweet summer child
Пароль от госреестра Дании оказался «123456». Это выяснили хакеры, получившие доступ к персональным данным 8,8 млн человек. Утечку случайно обнаружил один из чиновников только через 12 дней.
Sweet summer child
Пароль от госреестра Дании оказался «123456». Это выяснили хакеры, получившие доступ к персональным данным 8,8 млн человек. Утечку случайно обнаружил один из чиновников только через 12 дней.
Пароль от госреестра Дании оказался «123456». Это выяснили хакеры, получившие доступ к персональным данным 8,8 млн человек. Утечку случайно обнаружил один из чиновников только через 12 дней.
@madam_secretar
Датский государственный реестр взломали, подобрав пароль «123456».
В руках хакеров оказались персональные данные 8,8 млн человек. Самое поразительное: о взломе узнали лишь через 12 дней, и то случайно — заметил один из сотрудников.
Хакеры взломали госреестр Дании с помощью пароля «123456» и получили доступ к данным 8,8 млн человек. Утечку обнаружили лишь спустя 12 дней — случайно, одним из чиновников.
Главк.главное
Пароль «123456» помог хакеру получить доступ к данным 8,8 млн жителей Дании, в том числе через аккаунт администратора
В датском реестре CPR обнаружили серьёзную утечку данных: человек, назвавшийся хакером, утверждает, что получил доступ к системе через аккаунт с паролем «123456». В результате злоумышленники получили доступ к именам, адресам и идентификационным номерам примерно 8,8 млн человек, зарегистрированных в реестре
 MAX 6226%Сайты 198%Одноклассники 42%