Хакеры атаковали более 61 тысячи репозиториев GitHub, похищая ключи доступа
Коротко
Масштабная кибератака на GitHub началась 10 ноября, затронув более 61 тысячи репозиториев и около 4800 аккаунтов пользователей. Злоумышленники использовали украденные учетные данные для внедрения вредоносного кода, который похищал пароли, токены и ключи доступа к облачным сервисам и ИИ-инструментам. По данным разных источников, вредоносный код успел запуститься как минимум в 1800-8093 репозиториях. Среди скомпрометированных аккаунтов оказались связанные с государственными структурами США и Франции. Хакеры пытались быстро скрыть следы атаки, а специалисты до сих пор оценивают масштабы ущерба.
Пересказ составлен нейросетью по публикациям источников и может содержать неточности. Подробнее
46источников
48публикаций
201 тыс.просмотров
15 млнподписчиков у источников
Как расходился сюжетза 1 ч 41 мин
Telegram 2144% MAX 1531%ВКонтакте 612%Сайты 612%
15:38 · первым — Бэкдор17:20
Публикации источниковпо времени
Бэкдор
Telegram
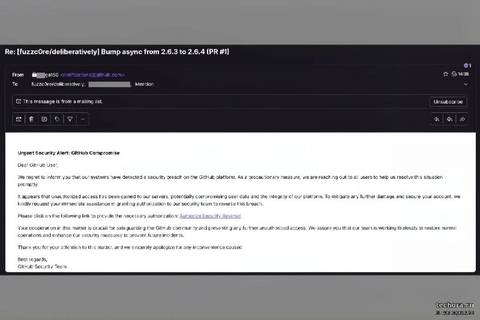
Гитхаб взломали — хакеры атаковали сразу 61 000 репозиториев! Масштабы ущерба до сих пор пытаются оценить.
Атака началась 10 ноября — исследователи нашли масштабную утечку паролей, токенов и ключей доступа, пишут СМИ. Затем взломщики завладели 4800 аккаунтами.
Скомпрометировали даже аккаунты, связанные с госструктурами США и Франции (!!!) — хакеры моментально заметали следы.
Безопасного интернета больше нет.
Бэкдор
16 тыс. просмотров1,5 млн подписчиков

Kali Linux BackTrack Linux
ВКонтакте
4 800 аккаунтов и 61 764 репозитория. Что произошло на GitHub
10 ноября началась кампания по краже секретов из GitHub Actions. По данным Aikido Security, атакующие использовали 4 837 скомпрометированных аккаунтов, чтобы проверить доступ к 61 764 репозиториям.
Следы запуска вредоносного кода исследователи обнаружили как минимум в 1 800 репозиториях. Целью были секреты CI/CD, в том числе токены и ключи доступа к облачным сервисам. Сколько секретов удалось похитить, пока неизвестно.
https://labs.cloudsecurityalliance.org/research/csa-research-note-wfx-github-ci-secret-stealer-20261112-csa/
238 просмотров37 тыс. подписчиков
VG/Двач
Telegram
Гитхаб был взломан
Хакеры атаковали 61 тысячу репозиториев. Атака началась ещё 10 ноября, взломщики завладели 4800 аккаунтами.
Как пишут СМИ, подтверждено не менее 1970 случаев запуска вредоносного кода с похищением учётных данных.
Скомпрометированы даже аккаунты, связанные с госструктурами США и Франции.
16 тыс. просмотров183 тыс. подписчиков
VG/Двач
MAX
MAX
Гитхаб был взломан
Хакеры атаковали 61 тысячу репозиториев. Атака началась ещё 10 ноября, взломщики завладели 4800 аккаунтами.
Скомпрометировали даже аккаунты, связанные с госструктурами США и Франции
603 просмотров7,2 тыс, подписчиков
Промпт - Наука и Техника
Telegram
Гитхаб был взломан
Хакеры атаковали 61 тысячу репозиториев. Атака началась ещё 10 ноября, взломщики завладели 4800 аккаунтами.
Скомпрометировали даже аккаунты, связанные с госструктурами США и Франции.
5,3 тыс, просмотров93 тыс. подписчиков
Промт
MAX
MAX
Гитхаб был взломан
Хакеры атаковали 61 тысячу репозиториев. Атака началась ещё 10 ноября, взломщики завладели 4800 аккаунтами.
Скомпрометировали даже аккаунты, связанные с госструктурами США и Франции.
25 просмотров4,1 тыс, подписчиков
ГлавХак
Telegram
Масштабная хакерская атака затронула 61 тысячу репозиториев GitHub и 4800 аккаунтов пользователей, сообщают СМИ.
Взлом начался 10 ноября и сопровождался утечкой паролей, токенов и ключей доступа. Среди скомпрометированных аккаунтов оказались даже связанные с государственными структурами США и Франции.
Хакеры пытались скрыть следы атаки, а специалисты до сих пор оценивают масштабы ущерба.
ТЕНЁК
---------------------------------------------
YouFast VPN™ | Оформить карту | Шерлок | Юристы
190 просмотров27 тыс. подписчиков
Медийка
Telegram
GitHub взломали — хакеры атаковали 61 тыс. репозиториев и почти 5 тыс. аккаунтов, пишут СМИ.
Атака произошла 10 ноября и повлекла за собой утечку паролей, токенов и ключей доступа. Пострадали профили, связанные с крупными корпорациями и госструктурами США и Франции.
Чтобы удалить следы взлома злоумышленникам потребовалось меньше минуты.
Попасть в Медийку
9,1 тыс, просмотров1,1 млн подписчиков
Не баг, а фича
Telegram
‼ GitHub взломан — СМИ: хакеры ударили по 61000 репозиториев и это ещё не конечная оценка!
Всё началось 10 ноября: тогда была обнаружена массовая утечка паролей, токенов и ключей доступа. После хакеры получили контроль над 4800 аккаунтами.
Среди каков оказались профили, связанные с госструктурами США и Франции.
Хакеры после проникновения сразу замели следы.
Не баг, а фича
10 тыс. просмотров1,2 млн подписчиков
NN
Telegram
Хакеры взломали больше 4,8 тыс. аккаунтов GitHub и вытащили секретные ключи минимум из 1,8 тыс. проектов.
Всего атака затронула почти 62 тыс. репозиториев. В некоторые взломщики смогли попасть и закинуть скрипт для поиска токенов и ключей от AWS, Azure и Google Cloud, а заодно от OpenAI, Claude и Cursor.
В 92% случаев владельцы даже ничего не заметили.
25 тыс. просмотров2,2 млн подписчиков
Рифмы и Панчи 🤯
Telegram
ХАКЕРСКАЯ АТАКА НА GITHUB — под удар попали почти 5000 аккаунтов и более 61 тысячи репозиториев
Всё началось ещё 10 ноября — злоумышленники использовали украденные данные для входа в аккаунты разработчиков и внедряли вредоносный код в проекты
В результате хакеры получили доступ к паролям, токенам, API-ключам и другим секретным данным, которые хранились в системах автоматической сборки проектов
По данным исследователей, вредоносный код успел запуститься как минимум в 1806 репозиториях.
Среди взломанных оказались аккаунты связанные с крупными корпорациями и госструктурами США и Франции
10 тыс. просмотров1,5 млн подписчиков
bluescreen.kz
Telegram
Хакеры атаковали более 61 тысячи репозиториев GitHub
Специалисты по кибербезопасности обнаружили масштабную атаку на GitHub. С 10 ноября злоумышленники использовали 4 837 скомпрометированных аккаунтов, чтобы получить доступ к 61 764 репозиториям с программным кодом.
По данным Aikido Security, как минимум в 1 800 репозиториях вредоносная программа успела запуститься и похитить конфиденциальные данные.
Как работала атака?
Хакеры использовали украденные учётные данные разработчиков, чтобы незаметно добавлять вредоносный код в процессы автоматической сборки и тестирования программ — GitHub Actions.
После запуска программа собирала пароли, API-ключи, токены доступа и другие секретные данные, в том числе связанные с облачными сервисами AWS, Google Cloud и Microsoft Azure.
Затем злоумышленники удаляли вредоносные изменения и журналы выполнения, чтобы скрыть следы атаки. Иногда весь процесс занимал меньше минуты.
Почему это опасно?
Украденные ключи могут позволить хакерам получить доступ не только к исходному коду, но и к облачной инфраструктуре компаний. В отдельных случаях вредоносный код также попадал в публикуемые программные пакеты.
Исследователи назвали кампанию wfx-loot. По их оценке, реальные масштабы атаки могут быть больше, поскольку часть следов злоумышленники успели удалить.
#новости
#GitHub #Кибербезопасность #Хакеры #УтечкаДанных #Разработка #GitHubActions
BlueScreen | Digital Kazakhstan
307 просмотров25 тыс. подписчиков
СВОДКА
MAX
MAX
Хакеры взломали 4800 аккаунтов GitHub
Атака началась 10 ноября. Пострадали 61 тысяча репозиториев — утекли пароли, токены и ключи доступа.
@svvodka
119 просмотров2,4 тыс, подписчиков
Темы. Главное (ГлавМедиа)
Telegram
GitHub взломали — хакеры атаковали 61 тыс. репозиториев и почти 5 тыс. аккаунтов, пишут СМИ.
Атака произошла 10 ноября и повлекла за собой утечку паролей, токенов и ключей доступа. Пострадали профили, связанные с крупными корпорациями и госструктурами США и Франции.
Чтобы удалить следы взлома злоумышленникам потребовалось меньше минуты.
Попасть в Медийку
596 просмотров79 тыс. подписчиков
Костыль
MAX
MAX
GitHub взломали: хакеры добрались до 488 аккаунтов и 61 тысячи репозиториев. Теперь у них есть пароли, токены и ключи доступа.
Среди жертв аккаунты, связанные с госструктурами США и Франции. Они даже не знали, что их взломали, так как злоумышленники успешно заметали следы.
Никогда такого не было, и вот опять
Костыль | Подписаться
1,6 тыс, просмотров43 тыс. подписчиков
FTP
Telegram
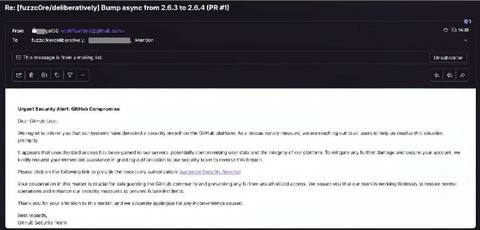
Масштабная хакерская атака затронула 61 тысячу репозиториев GitHub и 4800 аккаунтов пользователей
Взлом начался 10 ноября и сопровождался утечкой паролей, токенов и ключей доступа. Среди скомпрометированных аккаунтов оказались даже связанные с государственными структурами США и Франции.
Хакеры пытались скрыть следы атаки, а специалисты до сих пор оценивают масштабы ущерба.
1,1 тыс, просмотров86 тыс. подписчиков
Baza
Telegram
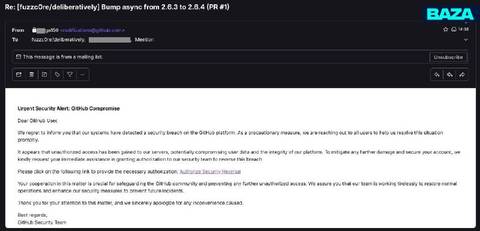
Масштабный взлом GitHub — под удар попали более 60 тысяч репозиториев, утверждают хакеры. Под угрозой утечек оказались даже аккаунты, связанные с госструктурами США и Франции.
По предварительным данным, хакеры использовали скрытную схему взлома: отправляли безобидные на вид запросы на изменение кода, а получив доступ, внедряли вредоносный скрипт в рабочие процессы GitHub Actions. Он собирал пароли, токены и ключи доступа к облачным сервисам AWS, Google Cloud и Azure.
Злоумышленники использовали 4837 угнанных аккаунтов, чтобы проникнуть в 61 764 репозитория. Как минимум в 1806 из них им удалось похитить секретные данные.
После кражи информации взломщики удаляли изменения и журналы запусков, чтобы скрыть следы.
Под угрозой оказались не только сами разработчики, но и пользователи их программ: среди пострадавших — авторы пакетов, которые распространяют через npm, PyPI и другие платформы.
BAZA в Telegram
BAZA в MAX
14 тыс. просмотров1,6 млн подписчиков
iXBT
Сайты

Хакеры захватили 4837 аккаунтов GitHub и внедрили похититель секретов в тысячи репозиториев
Атака затронула не менее 1806 проектов, а общее число репозиториев, получивших вредоносные изменения, превысило 8000. Причём некоторые механизмы доступа сохранялись даже после смены паролей и ключей Злоумышленник использовал учётные данные 4837 взломанных аккаунтов GitHub, чтобы внедрить вредоносный скрипт для кражи секретов в репозитории, доступные этим пользователям для записи. По данным компании Aikido Security, скрипт сработал как минимум в 1806 репозиториях. Отдельный анализ SafeDep выявил 8093 репозитория, получивших вредоносные изменения с 12:46 UTC вторника до 04:36 UTC 12 ноября. Эта цифра включает все обнаруженные репозитории с вредоносными коммитами, а не только те, где скрипт успел выполниться. Проверка охватывала лишь основные ветки публичных проектов, поэтому реальный масштаб может быть больше. Атака начиналась с тестового запроса на слияние изменений (pull request) с заголовком «docs: dependency audit notes» из ветки wfx-docs. Так злоумышленник проверял, может ли скомпрометированный аккаунт изменять содержимое репозитория. Такие запросы появились в 61 764 проектах, после чего в части из них добавлялся похититель секретов. SafeDep обнаружила 7309 случаев внедрения скрипта в существующие рабочие процессы GitHub Actions и ещё 771 случай, когда он распространялся через npm postinstall — механизм автоматического выполнения кода при установке пакета. В последнем случае вредоносный код мог запускаться не только в облачной инфраструктуре проекта, но и непосредственно на компьютере разработчика. Обычно после внедрения злоумышленник откатывал изменения через несколько минут, а журналы выполнения скрипта удалялись вместе с самими запусками. Поэтому отсутствие видимых следов атаки ещё не означает, что данные не были похищены. Источник изображения: Grok Imagine // https://x.ai/grok/use-cases/image-generation Скрипт собирал практически все доступные ему учётные данные: секреты GitHub Actions, токены GITHUB_TOKEN, временные токены OIDC и Actions Runtime, ключи ИИ-сервисов, а также данные из файлов конфигурации AWS, Azure, Google Cloud, Kubernetes, npm, PyPI и SSH. Кроме того, он копировал содержимое репозитория, последние 100 коммитов и недавние артефакты рабочих процессов. На собственных серверах компаний (self-hosted runners) скрипт мог получать дополнительные облачные учётные данные из метаданных виртуальных машин, сведения о Docker-контейнерах и конфигурации systemd. Информация отправлялась через HTTP POST на удалённые серверы или в Telegram: при проверке 200 вредоносных коммитов примерно в 20% случаев использовался только Telegram. Особую опасность представляли механизмы закрепления в облачной инфраструктуре. Получив токены GitHub OIDC, злоумышленник мог обменивать их на сеансы доступа AWS, Google Cloud и Azure, создавать постоянные ключи AWS и менять политики доверия облачных ролей. В Azure он мог добавлять федеративные учётные данные с префиксом wfx-ci-, позволяющие рабочим процессам авторизоваться без сохранённого пароля. Такие механизмы могли продолжать работать даже после отзыва первоначальных токенов и смены ключей. Aikido также обнаружила пересечение с атакой GhostAction в октябре: аккаунты, пострадавшие тогда, примерно в 1000 раз чаще становились участниками новой кампании. При этом компания пока не связывает обе атаки с одним злоумышленником, поскольку использовались разные инструменты и инфраструктура.
Baza
MAX
MAX
Масштабный взлом GitHub — под удар попали более 60 тысяч репозиториев, утверждают хакеры. Под угрозой утечек оказались даже аккаунты, связанные с госструктурами США и Франции.
По предварительным данным, хакеры использовали скрытную схему взлома: отправляли безобидные на вид запросы на изменение кода, а получив доступ, внедряли вредоносный скрипт в рабочие процессы GitHub Actions. Он собирал пароли, токены и ключи доступа к облачным сервисам AWS, Google Cloud и Azure.
Злоумышленники использовали 4837 угнанных аккаунтов, чтобы проникнуть в 61 764 репозитория. Как минимум в 1806 из них им удалось похитить секретные данные.
После кражи информации взломщики удаляли изменения и журналы запусков, чтобы скрыть следы.
Под угрозой оказались не только сами разработчики, но и пользователи их программ: среди пострадавших — авторы пакетов, которые распространяют через npm, PyPI и другие платформы.
Подписывайся, это BAZA: https://max.ru/baza
49 тыс. просмотров465 тыс. подписчиков
Russian OSINT
Telegram
Масштабная вредоносная кампания wfx-loot крадёт секреты GitHub и облаков
10 ноября на GitHub началась масштабная вредоносная кампания, названная в Aikido Security wfx-loot, в ходе которой злоумышленник через украденные токены 4 837 аккаунтов внедрял скрипт-стилер в автосборку проектов. В Aikido подтвердили выгрузку учётных данных минимум из 1 835 репозиториев, в OX Security насчитали свыше 66 200 тестовых запросов на слияние, а в SafeDep нашли вредоносные коммиты в 8 093 публичных репозиториях.
Как пояснили в Aikido изданию Cybernews, пострадали пользователи из организаций Fortune 100 и участники с правом записи в репозитории Nextcloud, WebdriverIO, Управления общих служб США и госпрограммы Франции beta.gouv.fr.
Сам сервис GitHub Actions взломан не был, хватило рабочих токенов жертв. В StepSecurity и Aikido выделяют три шага атаки:
1 Атакующий проверяет доступ на запись тестовым запросом на слияние docs: dependency audit notes из ветки wfx-docs.
2 При успехе он внедряет вредоносный скрипт (около 1 500 строк) в сценарии сборки, файлы вроде update.sh или скрытый файл с запуском из postinstall в package.json. Код извлекает секреты из памяти Runner.Worker, ключи SSH, npm, PyPI и ИИ-сервисов (OpenAI, Anthropic, Gemini, Cursor, Copilot), через OIDC входит в облака и при наличии прав создаёт ключи IAM и открывает роли в AWS, а в Azure ставит привязку wfx-ci-* в обход смены ключей.
3 Обычно быстрее чем за минуту атакующий откатывает правки коммитом ci: restore и удаляет запуск сборки с логами, оставляя пропуск в номерах запусков.
Поначалу собранные архивы уходили напрямую на серверы злоумышленника, но утром 12 ноября новые копии стилера перешли на отправку данных через Telegram-ботов, из-за чего простая блокировка IP-адресов перестала помогать. Побочным эффектом атаки стало попадание скрипта в один PHP-пакет в каталоге Packagist и в файлы сценариев сборки двух Go-модулей.
Суть угрозы описал директор по ИБ Chainguard Куинси Кастро:
«Учётные данные — это и есть цепочка поставок. Ни один пакет, компонент Actions или реестр не был взломан в исходной точке»
— отметил Кастро.
@Russian_OSINT
579 просмотров49 тыс. подписчиков
ЛЕНТА
MAX
MAX
GitHub взломан — СМИ. Хакеры получили доступ к крупнейшей платформе для разработчиков на 61 тысячу репозиториев и почти 5000 аккаунтов, включая аккаунты корпораций и госструктур США. В открытый доступ утекли пароли, токены и ключи доступа.
153 просмотров2,8 тыс, подписчиков

GAMERS CLUB
ВКонтакте
GitHub жестко ВЗЛОМАЛИ — больше 61 тысячи репозиториев попали под удар хакеров
Также они успели угнать около 4800 аккаунтов и взломали через них множество проектов, лежащих на сайте.
При этом сами хакеры уже следы замели и оперативно смылись.
125 просмотров26 тыс. подписчиков
Ньюсач/Двач
Telegram
GitHub взломали — под удар попали более 60 тысяч репозиториев, утверждают хакеры: под угрозой утечек оказались даже аккаунты, связанные с госструктурами США и Франции
Предварительно, хакеры использовали скрытную схему взлома: отправляли безобидные на вид запросы на изменение кода, а получив доступ, внедряли вредоносный скрипт в рабочие процессы GitHub Actions.
Скрипт сам собирал пароли, токены и ключи доступа к облачным сервисам AWS, Google Cloud и Azure — в итоге таким образом получилось угнать 4837 аккаунтов.
После кражи информации взломщики удаляли изменения и журналы запусков, чтобы скрыть следы.
Под угрозой оказались не только сами разработчики, но и пользователи их программ: среди пострадавших — авторы пакетов, которые распространяют через npm, PyPI и другие платформы.
9,2 тыс, просмотров710 тыс. подписчиков
Ньюсач
MAX
MAX
GitHub взломали — под удар попали более 60 тысяч репозиториев, утверждают хакеры: под угрозой утечек оказались даже аккаунты, связанные с госструктурами США и Франции
Предварительно, хакеры использовали скрытную схему взлома: отправляли безобидные на вид запросы на изменение кода, а получив доступ, внедряли вредоносный скрипт в рабочие процессы GitHub Actions.
Скрипт сам собирал пароли, токены и ключи доступа к облачным сервисам AWS, Google Cloud и Azure — в итоге таким образом получилось угнать 4837 аккаунтов.
После кражи информации взломщики удаляли изменения и журналы запусков, чтобы скрыть следы.
Под угрозой оказались не только сами разработчики, но и пользователи их программ: среди пострадавших — авторы пакетов, которые распространяют через npm, PyPI и другие платформы.
5,5 тыс, просмотров43 тыс. подписчиков