Хакеры взломали приложение МЧС и разослали фейковые оповещения
Первое сообщение 23:32 — Краснодар БПЛА РадарПоследнее 17:014031 источник
Сюжет в развитии7 шагов
В ночь на 2 ноября мобильное приложение МЧС России подверглось массированной кибератаке. Злоумышленники разослали пользователям ложную информацию о несуществующих угрозах, в том числе о «ядерных боеголовках по всем регионам». В МЧС заявили, что взлом не повлиял на основные системы оповещения населения, которые продолжают работать в штатном режиме через сирены, СМС, телевидение и радио. Специалисты восстанавливают работу приложения, ситуация находится под контролем.
02.11
МЧС Воронежской области
В регионах России начали приходить сообщения об угрозе ядерного удара с призывом запастись едой и спрятаться.
Южный Дозор | РАДАР, orel_garnizon
Официальные каналы и приложения МЧС и РСЧС взломаны, рассылаются фейковые сообщения, на которые не следует реагировать.
Известия ЛНР/ДНР, Луганск/Донецк
Взломанные каналы РСЧС распространяют фейковые сообщения о ядерном ударе, призывают не переходить по ссылкам и не открывать файлы.
Бизнес журнал. Центр
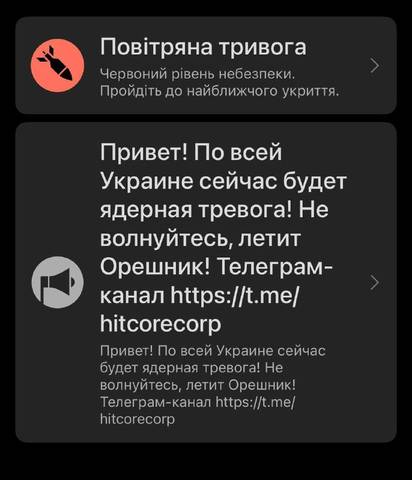
Сообщения о запуске ядерных боеголовок появились в каналах экстренных служб, у губернаторов и в приложении МЧС.
Вести Воронеж
МЧС заявило, что устраняет уязвимость мобильного приложения и восстанавливает его функции после ночного взлома.
АрхДайджест
По состоянию на 7:28 контроль над взломанными аккаунтами МЧС и РСЧС в МАКС был восстановлен, ложные сообщения удалены.
FTP
На фоне взлома приложения МЧС произошел масштабный сбой в работе хостинг-провайдера Beget, из-за которого не открываются многие сайты.
Пересказ и хронология составлены нейросетью по публикациям источников и могут содержать неточности. Подробнее
4031источник
5214публикаций
39 млнпросмотров
22 млнподписчиков у источников
Как расходился сюжетза 17 ч 29 мин
MAX 185536%Telegram 137126%ВКонтакте 115522%Сайты 67013%Одноклассники 1613%Rutube 20%
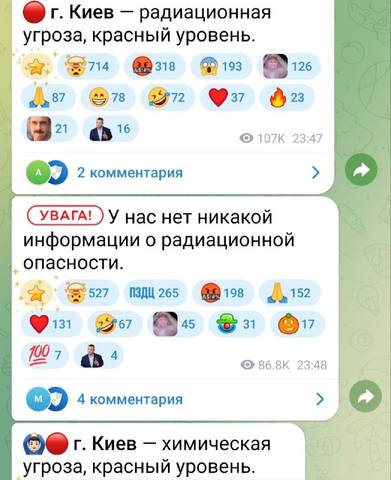
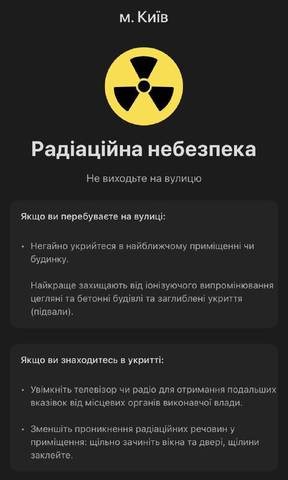
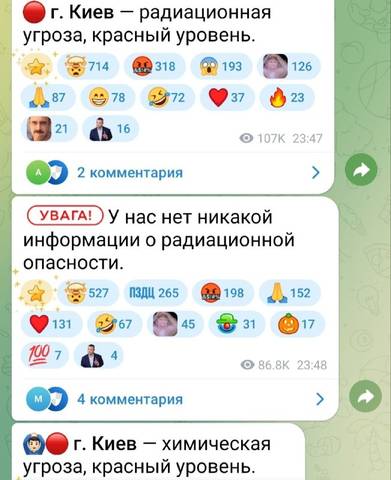
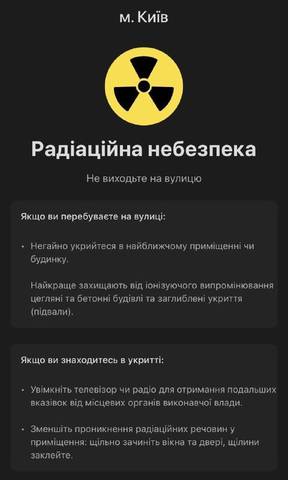
‼ Киев — радиационная и химическая угроза, красный уровень
Об этом сообщают официальные каналы украинских тревог.
Подписаться на RV: MAX | t.me/RVvoenkor
‼ Киев — радиационная и химическая угроза, красный уровень
Об этом сообщает украинская официальная система оповещения тревог.
Подписаться на RV: MAX | t.me/RVvoenkor
Данное сообщение (материал) создано и (или) распространено иностранным агентом Гордон Дмитрий Ильич либо касается деятельности иностранного агента Гордон Дмитрий Ильич
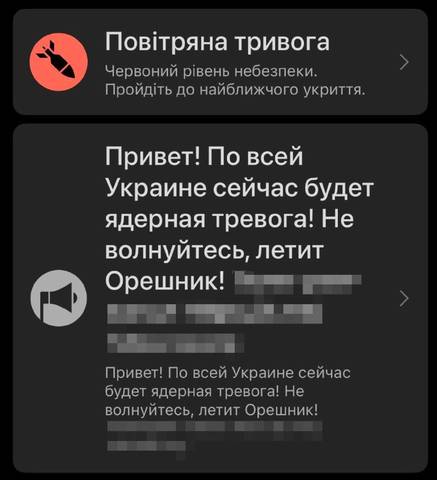
Вероятно, рашисты взломали приложение "Воздушная тревога". Такие предупреждения получили киевляне
@dmytrogordon_official
‼ Киев — радиационная и химическая угроза, красный уровень
Об этом сообщает украинская официальная система оповещения тревог.
Подписаться на RV: MAX | t.me/RVvoenkor
Система оповещения о воздушной тревоге в Украине была взломана, и в некоторых регионах даже сработали сирены из-за этого.
Например, в Киеве были активированы оповещения о радиационной опасности, уличных боях и химической угрозе.
Тем временем на Украине была взломана система оповещения воздушной угрозы.
В некоторых регионах звучит воздушная тревога.
В том же Киеве были активированы оповещения о радиационной опасности, уличных боях и химической угрозе.
Помимо прочего идут оповещения о пусках «Орешника».
Осведомитель
‼ Множество украинских ТГ-каналов сообщило о ядерной тревоге в Киеве
Через пару минут они начали сообщать, что произошёл взлом украинской системы оповещения о чрезвычайных ситуациях.
Но, судя по вою в украинских ТГ-каналах, бандеровцы успели конкретно так испугаться.
‼ Множество украинских ТГ-каналов сообщило о ядерной тревоге в Киеве
Через пару минут они начали сообщать, что произошёл взлом украинской системы оповещения о чрезвычайных ситуациях.
Но, судя по вою в украинских ТГ-каналах, бандеровцы успели конкретно так испугаться.
Ложное сообщение в результате кибератаки на МЧС было разослано в 33 регионах РФ
В результате кибератаки на мобильное приложение МЧС России в 33 регионах страны было разослано фейковое сообщение. Об этом 2 ноября сообщили в ведомстве. «В результате противоправных действий около 02:45 мск было разослано ложное (недостоверное) сообщение в 33 субъектах Российской Федерации», — говорится в публикации ведомства в мессенджере «Макс».
МЧС: Выявлена использованная хакерами для кибератаки на приложение уязвимость
Специалисты МЧС выявили уязвимость, которую злоумышленники использовали для кибератаки на мобильное приложение ведомства, сообщили в пресс-службе министерства. Информация об инциденте направлена в Национальный координационный центр по компьютерным инцидентам, сообщает МЧС в «Макс». В ведомстве заверили, что принимаются все необходимые меры для недопущения повторных инцидентов и восстановления штатной работы сервисов. Как писала газета ВЗГЛЯД, в понедельник МЧС сообщило о рассылке фейковой информации пользователям мобильного приложения из-за массированной кибератаки. В ведомстве заявили о функционировании системы оповещения населения в штатном режиме. В понедельник пресс-секретарь президента Дмитрий Песков сообщил о росте угрозы кибератак из-за развития искусственного интеллекта.
В результате кибератаки на приложение МЧС ложное сообщение было разослано в 33 региона РФ
Об этом сообщили в пресс-службе министерства.
МЧС установило уязвимость в приложении, из-за которой стал возможен его взлом. Ведомство принимает меры по недопущению повторных кибератак на свои сервисы.
Написать в редакцию|Читать «Вести Омск» в MAX
В МЧС установили уязвимость, которую использовали хакеры для взлома приложения.
По данным ведомства, ложное сообщение в результате кибератаки было разослано в 33 региона России.
Функционал приложения МЧС России восстановят до конца суток, сообщили в министерстве, взлом не повлиял на работу системы оповещения населения.
 MAX 185536%Telegram 137126%ВКонтакте 115522%Сайты 67013%Одноклассники 1613%Rutube 20%